> For the complete documentation index, see [llms.txt](https://unsloth.ai/docs/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://unsloth.ai/docs/de/neu/studio/security.md).

# Sicherheit in Unsloth

Unsloth verwendet eine Reihe von Sicherheitsmaßnahmen in Unsloth Studio und Unsloth Desktop, um Benutzer zu schützen/abzusichern. Die wichtigsten Schutzmaßnahmen sind unten aufgeführt.

### 1. Betriebssystem-Sandboxes

Unsloth verwendet **bubblewrap** unter Linux, **Seatbelt** unter macOS und **MXC** unter Windows. Siehe [Sandboxing in Unsloth](/docs/de/neu/studio/sandboxing-in-unsloth.md) für weitere Details

<figure><img src="https://797013937-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FxhOjnexMCB3dmuQFQ2Zq%2Fuploads%2Fopx5w9JIwYNWGi2VWD0S%2Fimage.png?alt=media&amp;token=8091a99d-fd15-47bf-89c3-45a5c558c660" alt=""><figcaption></figcaption></figure>

### 2. Sicherheits-Scanner für Hugging-Face-Repositories

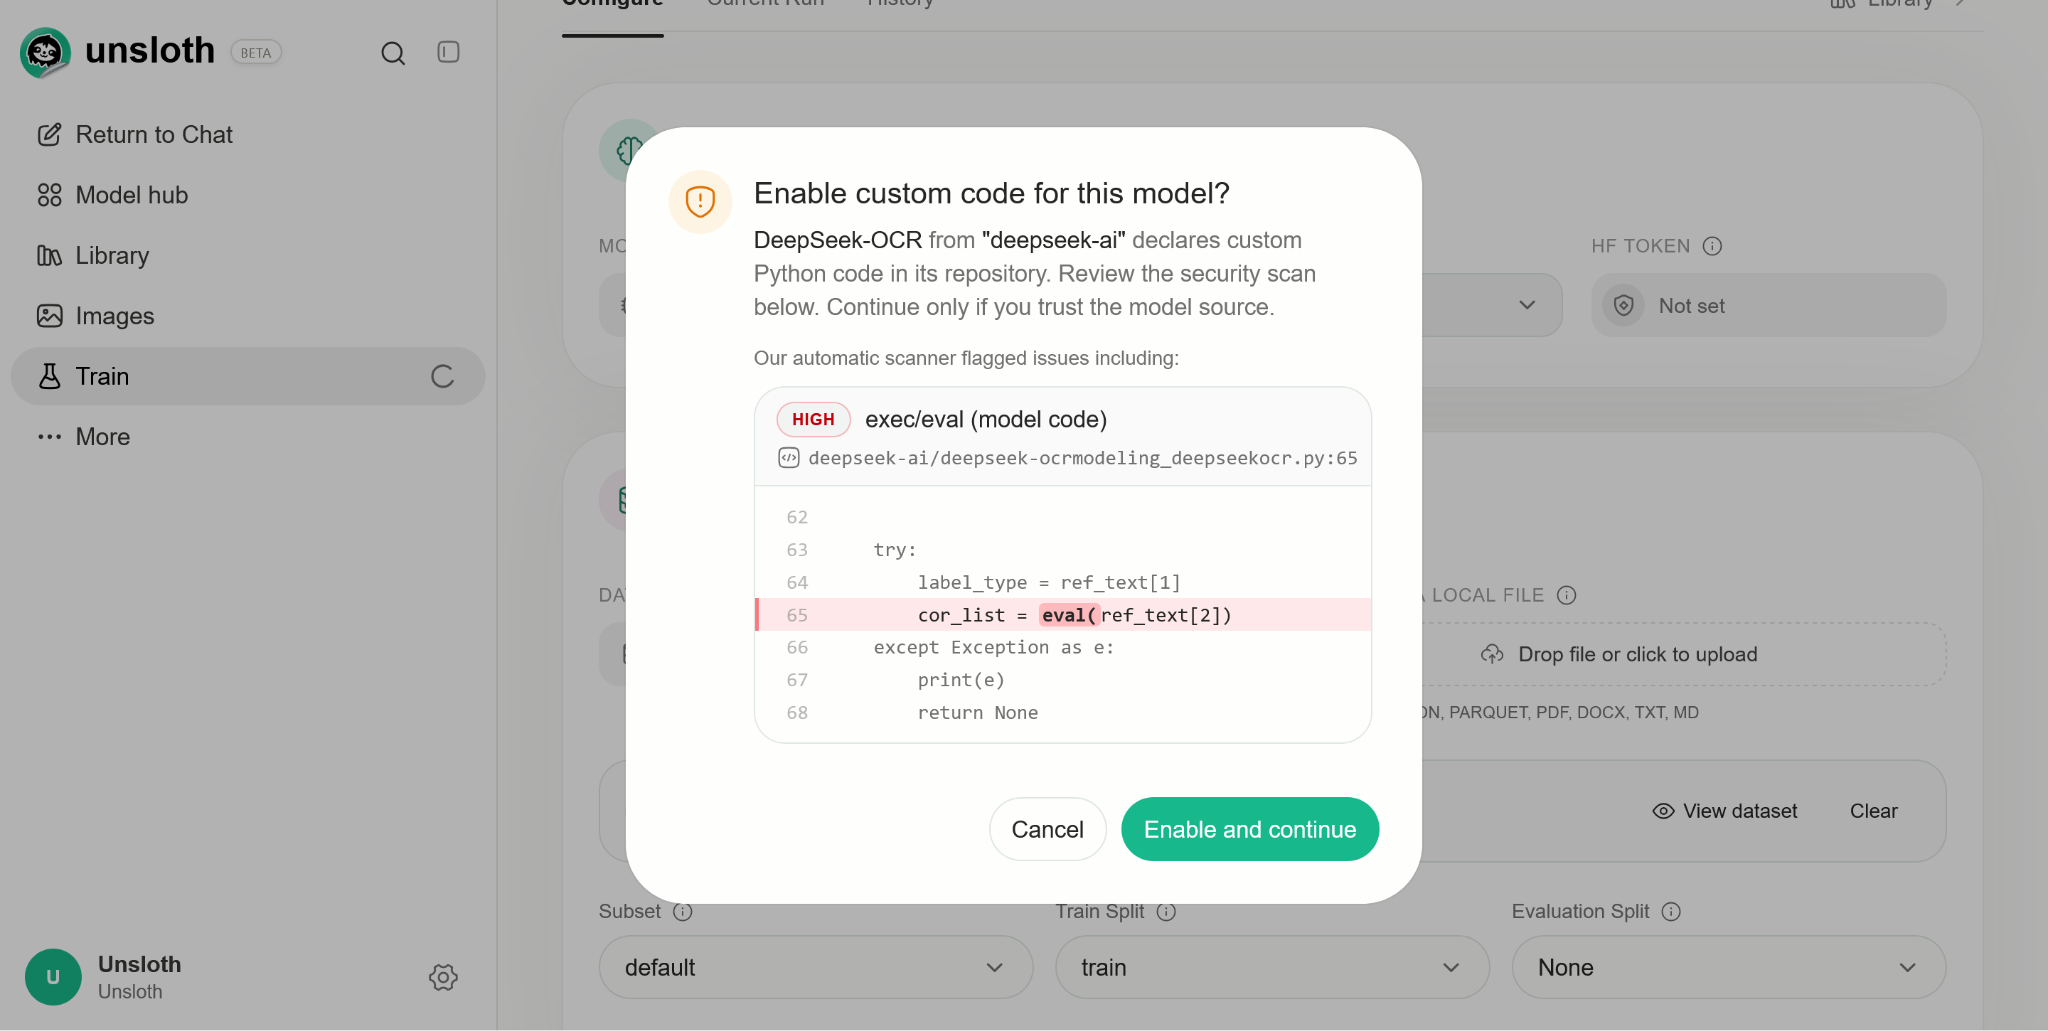
Alle Hugging-Face-Repositories werden gescannt. Reverse Shells, Zugriff auf Cloud-Metadaten und das Stehlen von Zugangsdaten werden sofort blockiert. Zum Beispiel, `deepseek-ai/deepseek-ocr` und `moonshotai/Kimi-VL-A3B-Instruct` benötigen beide vor dem Ausführen eine Genehmigung `trust_remote_code = True`:

<figure><img src="https://797013937-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FxhOjnexMCB3dmuQFQ2Zq%2Fuploads%2FV42Li7ASTlRoaVBuCi8r%2Fsecurity-01-deepseek-remote-code.png?alt=media" alt="DeepSeek-OCR custom-code approval dialog with a high-severity exec/eval scanner flag"><figcaption><p>Das ursprüngliche DeepSeek-OCR-Beispiel fordert eine Genehmigung an und zeigt einen exec/eval-Befund im Modellcode.</p></figcaption></figure>

<figure><img src="https://797013937-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FxhOjnexMCB3dmuQFQ2Zq%2Fuploads%2FcjbNPE46ghs02GlCeawS%2Fsecurity-02-kimi-remote-code.png?alt=media" alt="Kimi-VL-A3B-Instruct custom-code approval dialog with a scanner flag"><figcaption><p>Das Kimi-VL-A3B-Instruct-Beispiel fordert eine Genehmigung an und zeigt das Flag des Scanners für fortgeschrittene Verschleierungsmuster.</p></figcaption></figure>

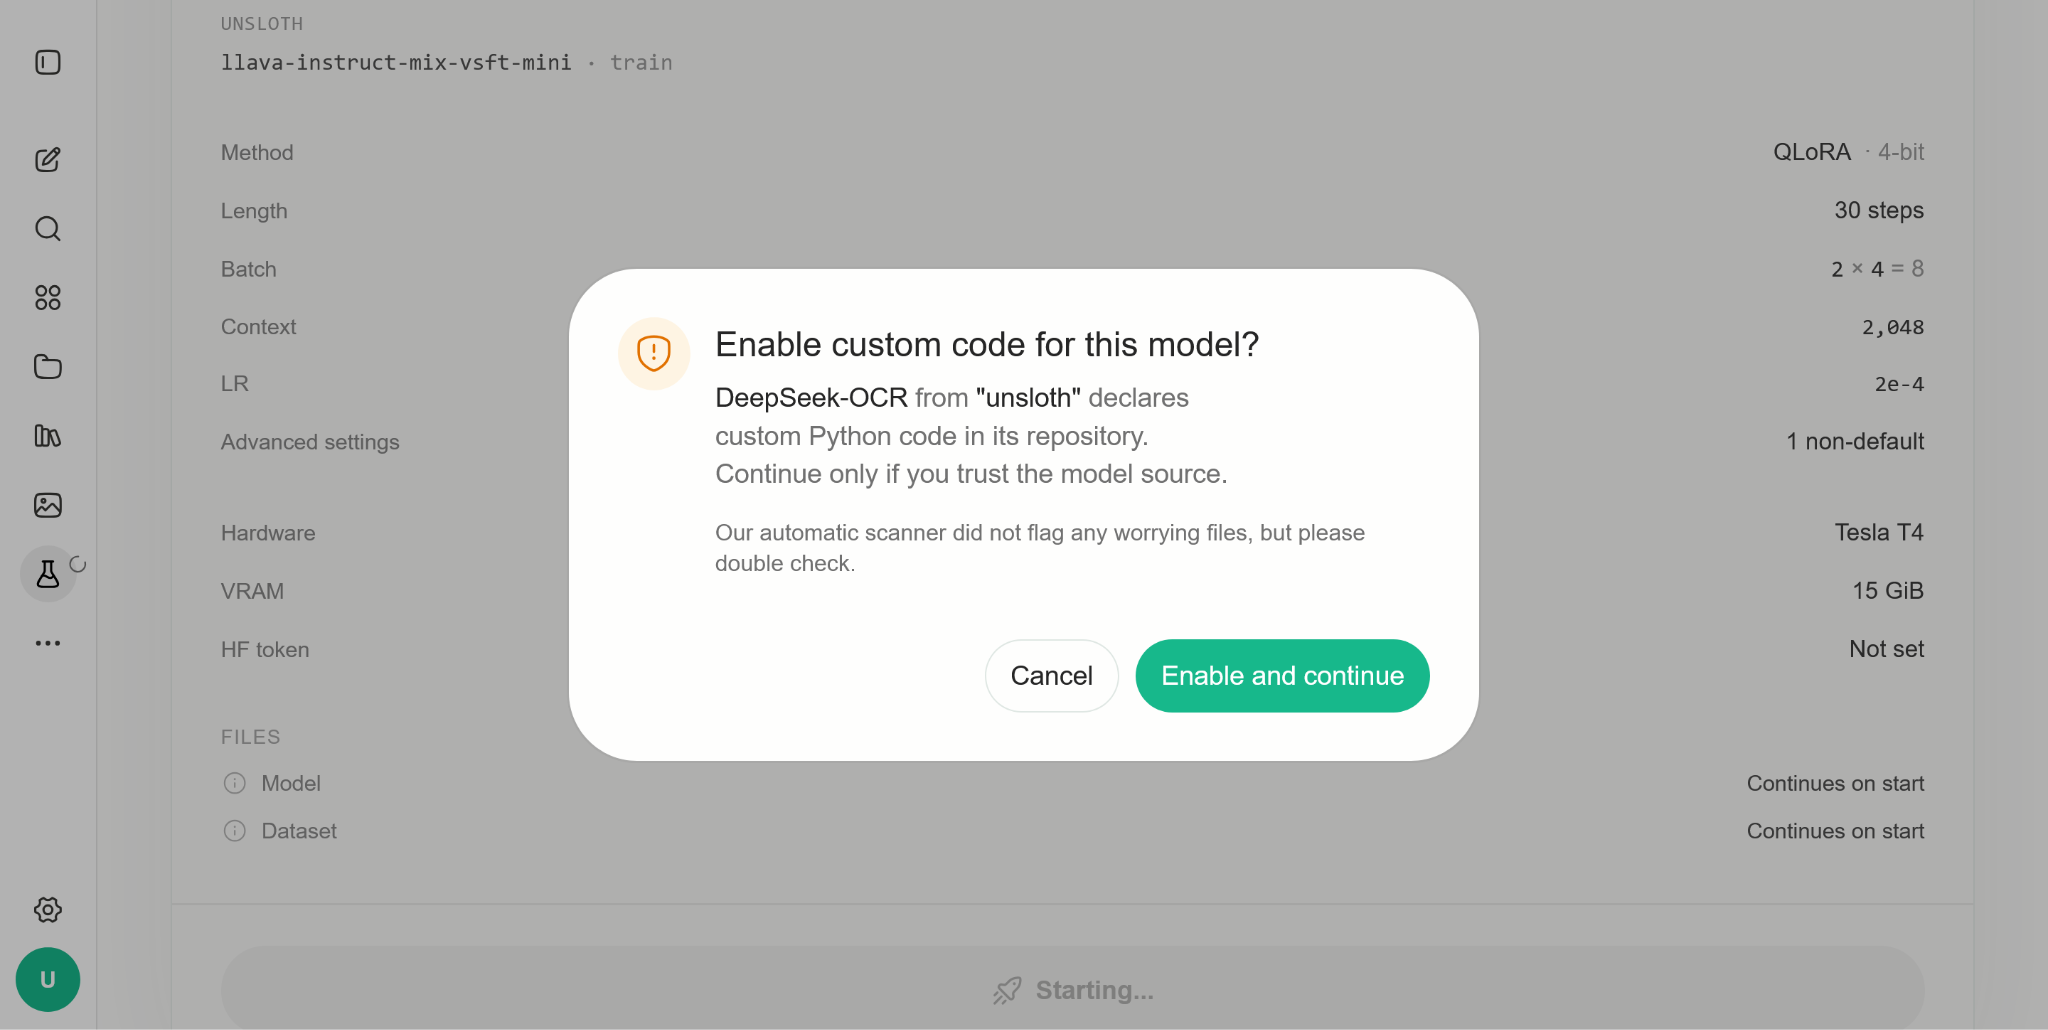
Wir haben `eval` Aufrufe und andere problematische Codeabschnitte entfernt und bieten `unsloth/DeepSeek-OCR` und `unsloth/DeepSeek-OCR-2`, zum Beispiel:

<figure><img src="https://797013937-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FxhOjnexMCB3dmuQFQ2Zq%2Fuploads%2Fb01XsCClbvFsVel1FcOL%2Fsecurity-03-unsloth-deepseek.png?alt=media" alt="Unsloth DeepSeek-OCR custom-code approval dialog with no worrying files flagged"><figcaption><p>Das angepasste Unsloth-DeepSeek-OCR-Repository fordert weiterhin eine Genehmigung für benutzerdefinierten Code an, selbst wenn der Scanner keine besorgniserregenden Dateien markiert.</p></figcaption></figure>

### 3. Malware-Scanner

Unsloth überprüft den Sicherheits-Scan-Status von Hugging Face für ein Modell. Zum Beispiel, `mcpotato/42-eicar-street` wird vom Laden ausgeschlossen und zeigt warum:

<figure><img src="https://797013937-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FxhOjnexMCB3dmuQFQ2Zq%2Fuploads%2FjqiNuBgoc5OqUFfcfY0W%2Fsecurity-04-malware-block.png?alt=media" alt="Unsafe-files dialog blocking mcpotato/42-eicar-street and listing flagged files"><figcaption><p>Die Malware-Warnung blockiert das Modell und erklärt, dass die markierten Dateien nie heruntergeladen wurden.</p></figcaption></figure>

### 4. Begrenzung fehlgeschlagener Anmeldeversuche

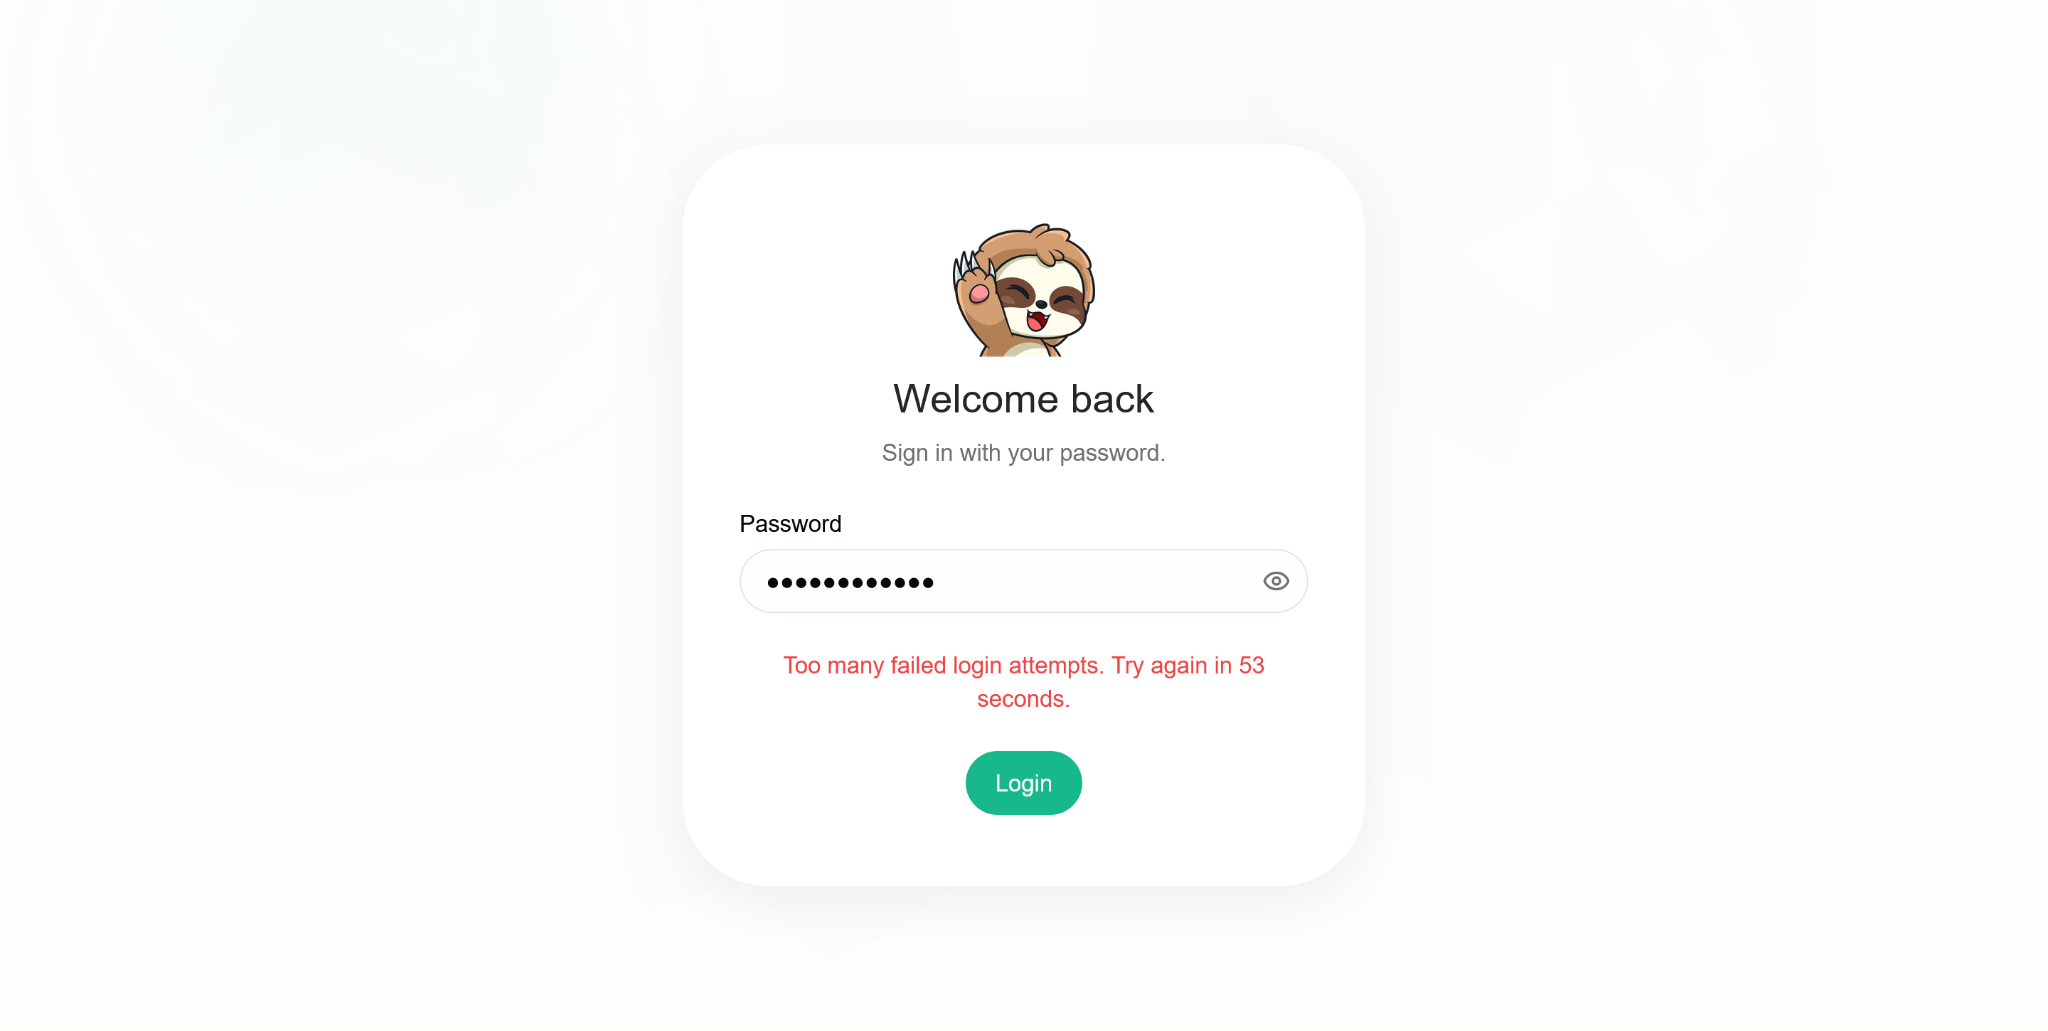
Unsloth begrenzt fehlgeschlagene Anmeldeversuche.

<figure><img src="https://797013937-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FxhOjnexMCB3dmuQFQ2Zq%2Fuploads%2F3uHp3NutN8szExxV7lZr%2Fsecurity-05-login-limit.png?alt=media" alt="Unsloth sign-in screen showing a cooldown after too many failed login attempts"><figcaption><p>Die Begrenzung der Rate fehlgeschlagener Anmeldungen zeigt einen Countdown für den nächsten Versuch an; dieses Beispiel zeigt 53 Sekunden Restzeit.</p></figcaption></figure>

### 5. Remote-Zugriff über HTTPS

`unsloth studio --secure` stellt über einen Cloudflared-Tunnel einen Endpunkt bereit, der nur HTTPS verwendet.

Der [Anleitung für den Remote-Zugriff](/docs/de/grundlagen/lokale-llms-uberall-bereitstellen-sicherer-remote-zugriff-mit-cloudflare-und-unsloth.md) unterscheidet dies vom Starten eines Tunnels auf einem bereits laufenden Server mit Wildcard-Bindung: Letzteres kann dazu führen, dass der rohe Netzwerkport erreichbar bleibt.

Die Anleitung warnt außerdem, dass serverseitige Tools unter Ihrem Benutzerkonto ausgeführt werden und dass ein Inhaber eines API-Schlüssels mit Netzwerkzugriff Code auf dem Rechner ausführen kann. Sie empfiehlt `--disable-tools` bei der Freigabe von Unsloth. Halten Sie Zugangsdaten privat und lesen Sie die vollständige Anleitung, bevor Sie den Remote-Zugriff aktivieren. HTTPS verschlüsselt die Verbindung; dadurch wird der privilegierte Zugriff auf Tools nicht ungefährlich.

### 6. Passwörter

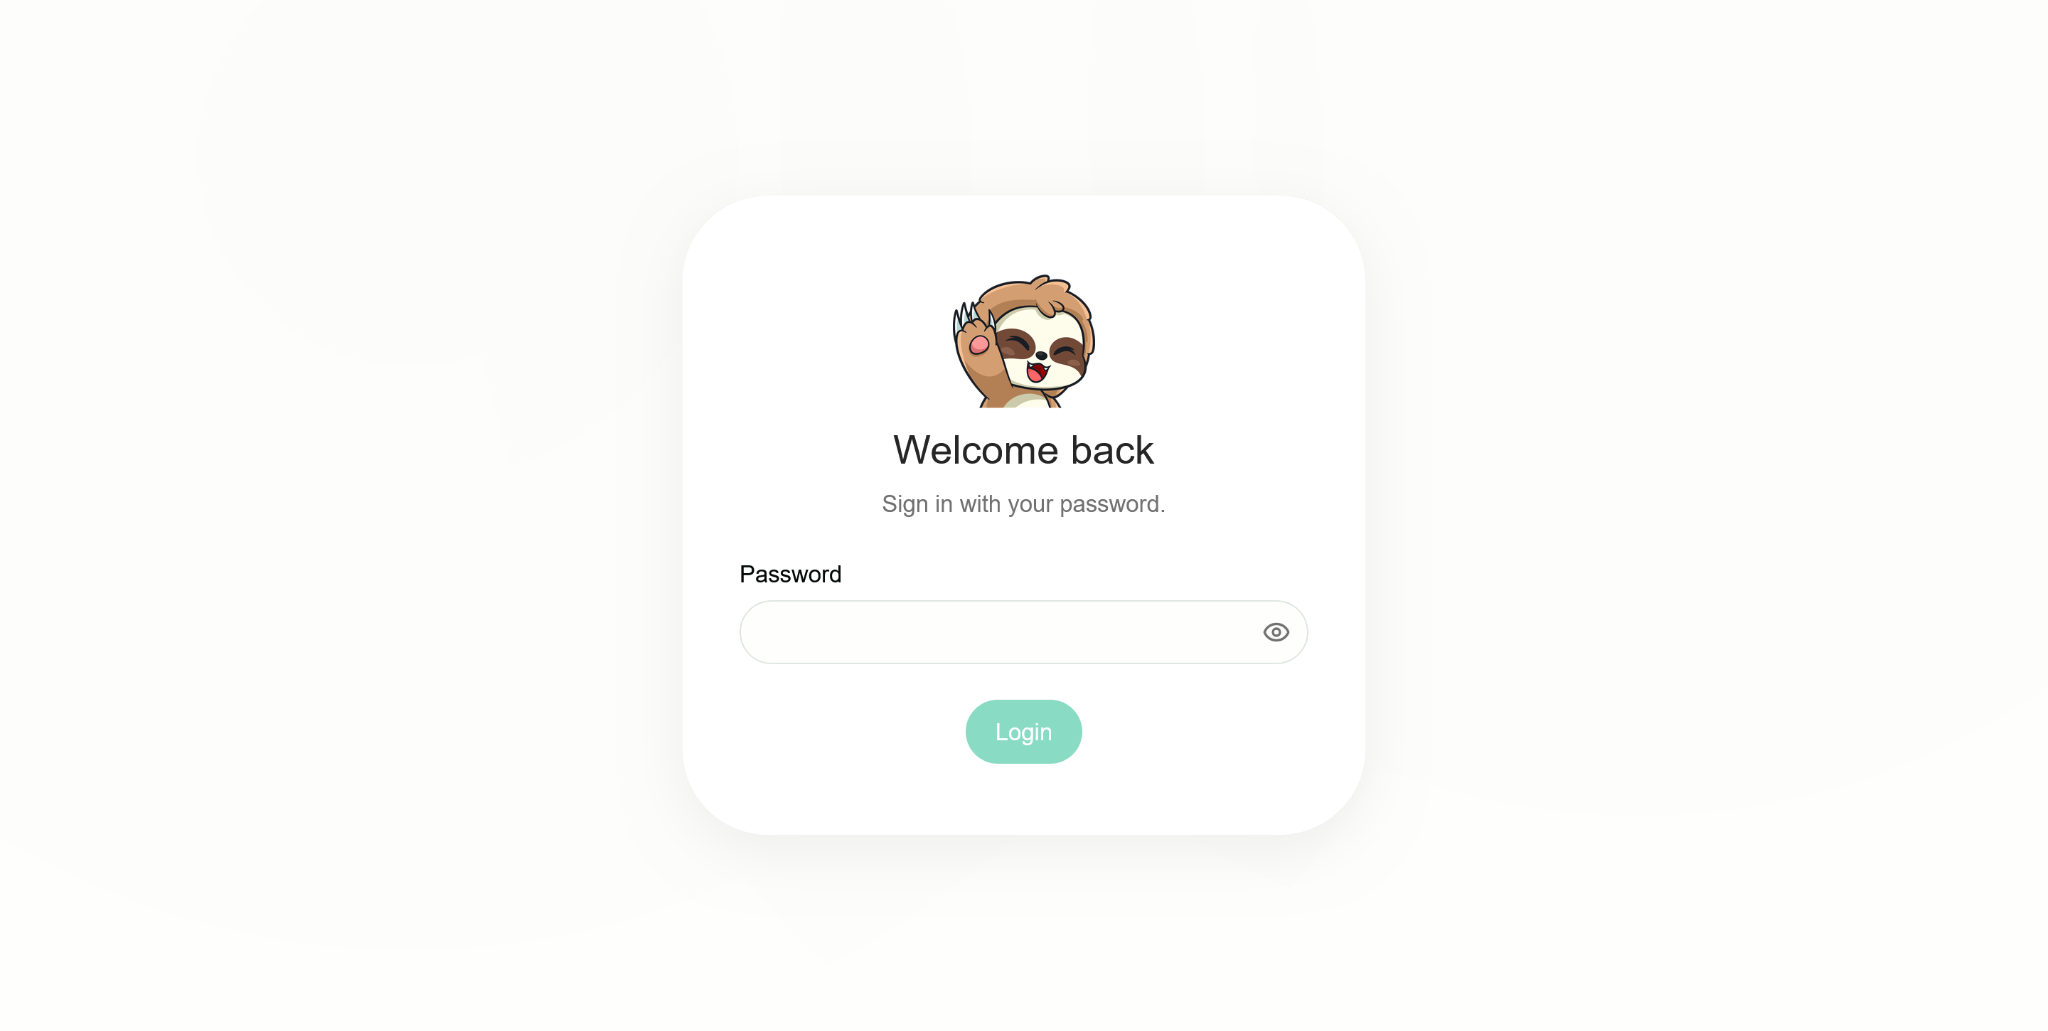
Passwörter verwenden gesalzenes PBKDF2-HMAC-SHA256. Das Administratorkennwort beim ersten Start wird zufällig erzeugt, und das Konto muss es bei der ersten Anmeldung ändern.

<figure><img src="https://797013937-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FxhOjnexMCB3dmuQFQ2Zq%2Fuploads%2FC5ncbwkNXCXRGsrKKtTm%2Fsecurity-06-password-login.png?alt=media" alt="Unsloth password sign-in screen"><figcaption><p>Der Passwort-Anmeldebildschirm, der im Dokument zu den Sicherheitspraktiken enthalten ist.</p></figcaption></figure>

### 7. Verschlüsselte API-Schlüssel

Gespeicherte Anbieterdaten sind verschlüsselt. Im Browser eingegebene API-Schlüssel werden mit einem RSA-Schlüssel pro Installation verschlüsselt.

### 8. Isolierung mehrerer Konten

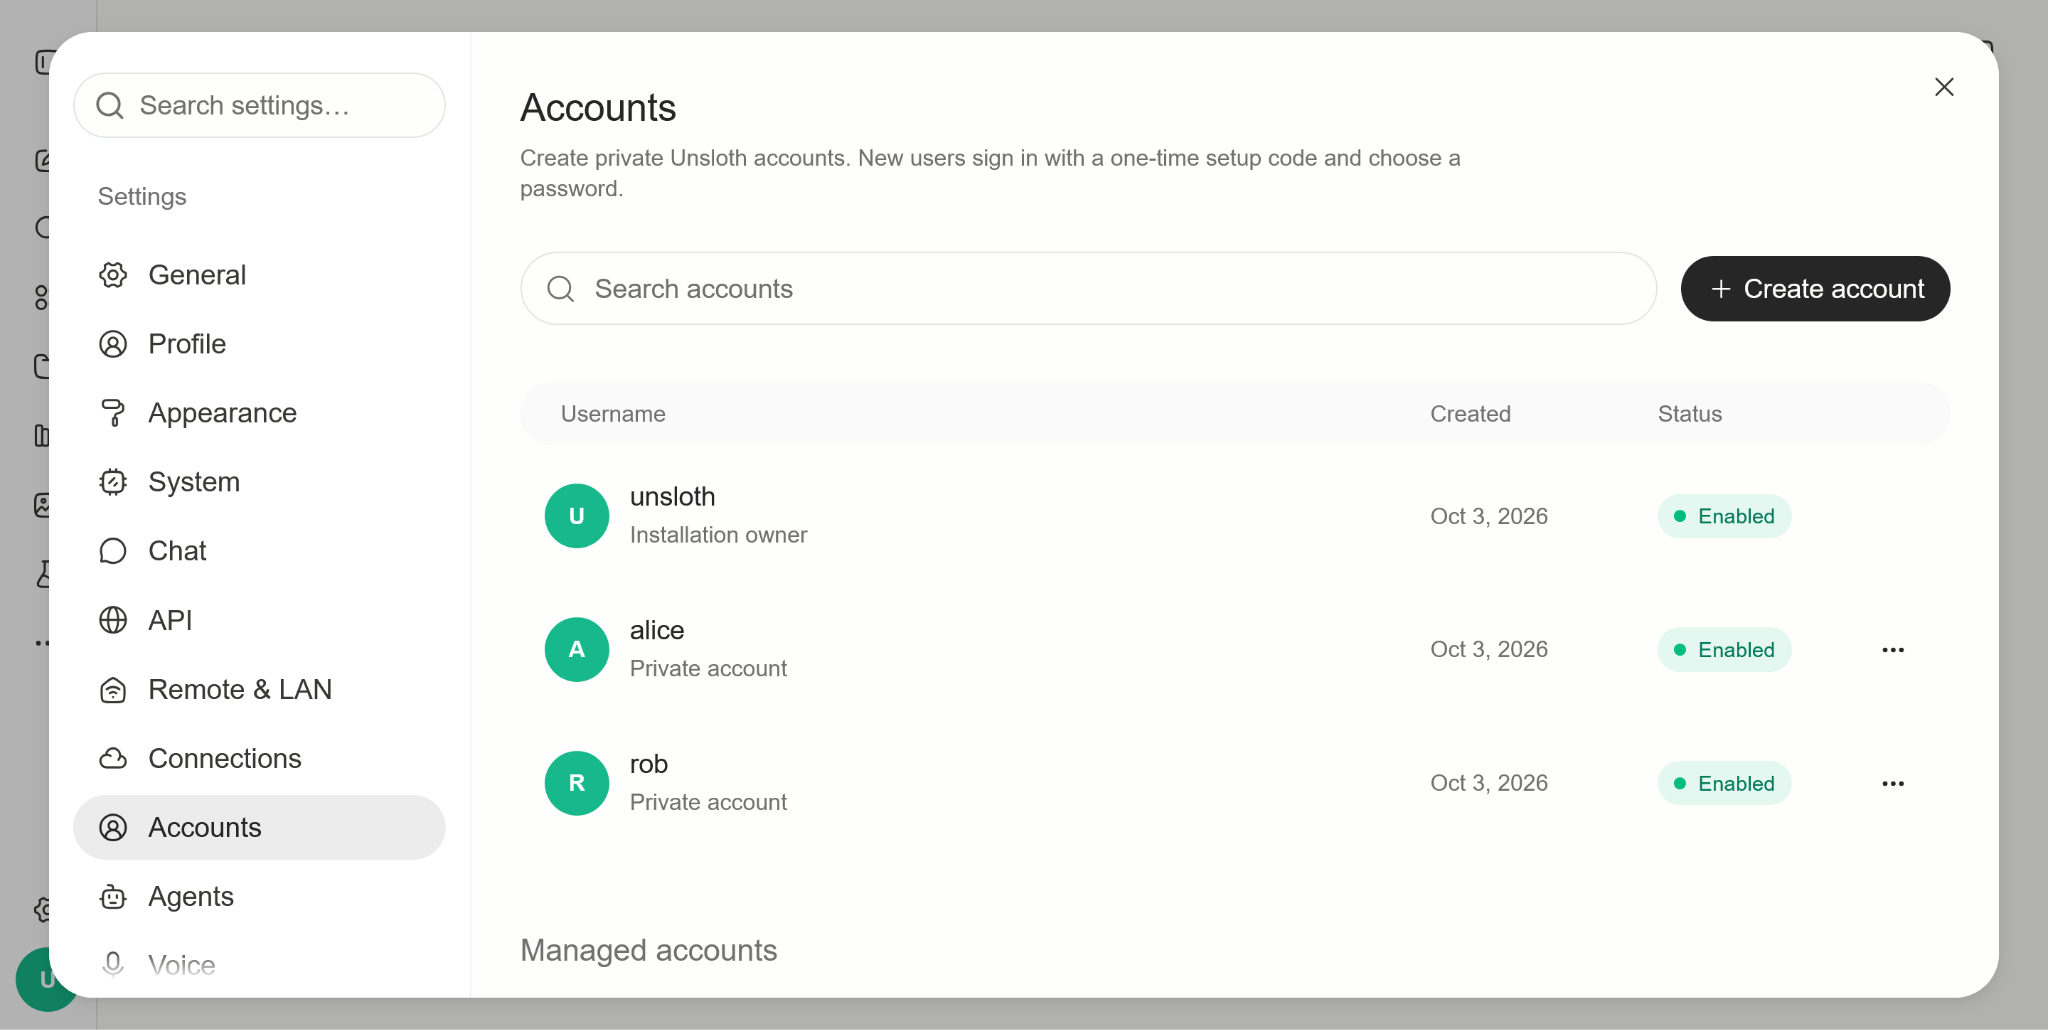
Verwaltete Konten können nur auf ihre eigenen Ordner zugreifen, haben keinen Zugriff auf das Hugging-Face-Token des Besitzers, benötigen die Freigabe des Besitzers, um Modelle zu verwenden, und sind daran gehindert, Repository-Code auszuführen.

<figure><img src="https://797013937-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FxhOjnexMCB3dmuQFQ2Zq%2Fuploads%2FjxPTtS99YYycwpYCK4ny%2Fsecurity-07-managed-accounts.png?alt=media" alt="Accounts settings showing an installation owner and separate private accounts"><figcaption><p>In den Kontoeinstellungen wird zwischen dem Besitzer der Installation und verwalteten privaten Konten unterschieden.</p></figcaption></figure>

### 9. In Sandboxes ausgeführte Artefakte

HTML- und MCP-Artefakte werden in sandboxierten Frames mit einer eigenen Content Security Policy (CSP) gerendert.

### 10. PyTorch-Modellladen

Die Mindestanforderung PyTorch 2.6+ bedeutet, dass `.bin` Gewichte geladen werden mit `weights_only=True`.

### 11. Genehmigungsmodi

Unsloth bietet `ask`, `auto`, und `full` Genehmigungsmodi. Der `auto` Modus markiert Netzwerk- und Dateisystemimporte zur Genehmigung, und Dateipfade benötigen Genehmigung. Gefährliche Shell-Befehle werden blockiert.

<figure><img src="https://797013937-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FxhOjnexMCB3dmuQFQ2Zq%2Fuploads%2F3QjAxThLgzRROgxtrFki%2Fsecurity-08-tool-approval.png?alt=media" alt="File-edit tool call waiting for approval with Allow, Always allow, and Deny controls"><figcaption><p>Ein Aufruf des Datei-Bearbeitungswerkzeugs wartet auf Genehmigung, mit Steuerelementen für Zulassen, Immer zulassen und Ablehnen.</p></figcaption></figure>

### 12. Mindestveröffentlichungsalter für npm

Die npm-Einstellung `min-release-age=7` verweigert Pakete, die in den letzten sieben Tagen veröffentlicht wurden.

### 13. Zulassungsliste für Installationsskripte

Eine `allowScripts` Liste legt die einzigen Pakete fest, die Installationsskripte ausführen dürfen. CI schlägt bei allem Ungeprüften fehl.

### 14. Codex Security und iterative Überprüfungen

Codex Security und iterative Codex-Überprüfungen werden während der gesamten Entwicklung eingesetzt, um Sicherheitsprobleme und Fehler zu erkennen:

<figure><img src="https://797013937-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FxhOjnexMCB3dmuQFQ2Zq%2Fuploads%2FgMgORmGSKJG6j1xUAxdO%2Fsecurity-09-codex-review.png?alt=media" alt="Codex Security review on a merged GitHub pull request"><figcaption><p>Eine beispielhafte Codex-Sicherheitsprüfung, die an einen Pull-Request angehängt ist. Das angezeigte Ergebnis gilt für diesen geprüften Commit.</p></figcaption></figure>

### 15. Lockfiles und reproduzierbare npm-Installation

Lockfiles und `npm ci` werden überall verwendet, und der Installer aktualisiert Benutzer auf npm 11 oder neuer.

### 16. Härtung der CI

`lockfile_supply_chain_audit.py` verweigert Lockfiles, die Anzeichen einer Shai-Hulud-ähnlichen Injektion zeigen, bevor irgendein `npm ci` oder `cargo fetch`.

`scan_npm_packages.py` und `scan_packages.py` scannen npm-Tarballs und PyPI-Pakete, einschließlich des Auslesens von Zugangsdaten innerhalb von Installationsskripten.

Code-Linter schützen vor unsicheren Loadern und dynamischer Ausführung, mit Baselines. Der Pfad für kompilierten Code hat ebenfalls eine Zulassungsliste für dynamische Ausführung.

### 17. Abhängigkeitsprüfungen

Unsloth verwendet `pip-audit`, `npm audit` einschließlich Signaturprüfungen, und `cargo audit`.

### 18. Codeanalyse und Abkühlzeiten für Abhängigkeitsaktualisierungen

Unsloth verwendet **CodeQL** und **Semgrep**, zusammen mit **Dependabot** mit Abkühlzeiten von drei bis sieben Tagen.

### 19. Angeheftete GitHub Actions

GitHub Actions sind an Commit-SHAs angeheftet, keine auf veränderlichen Tags.

### 20. Verifizierung von llama.cpp-Releases

Vorgefertigte llama.cpp-Binärdateien werden gegen SHA-256-Digests der Releases geprüft. Ein separater Workflow prüft die Windows-Signaturen von llama.cpp.

### 21. VirusTotal-Scan von Releases

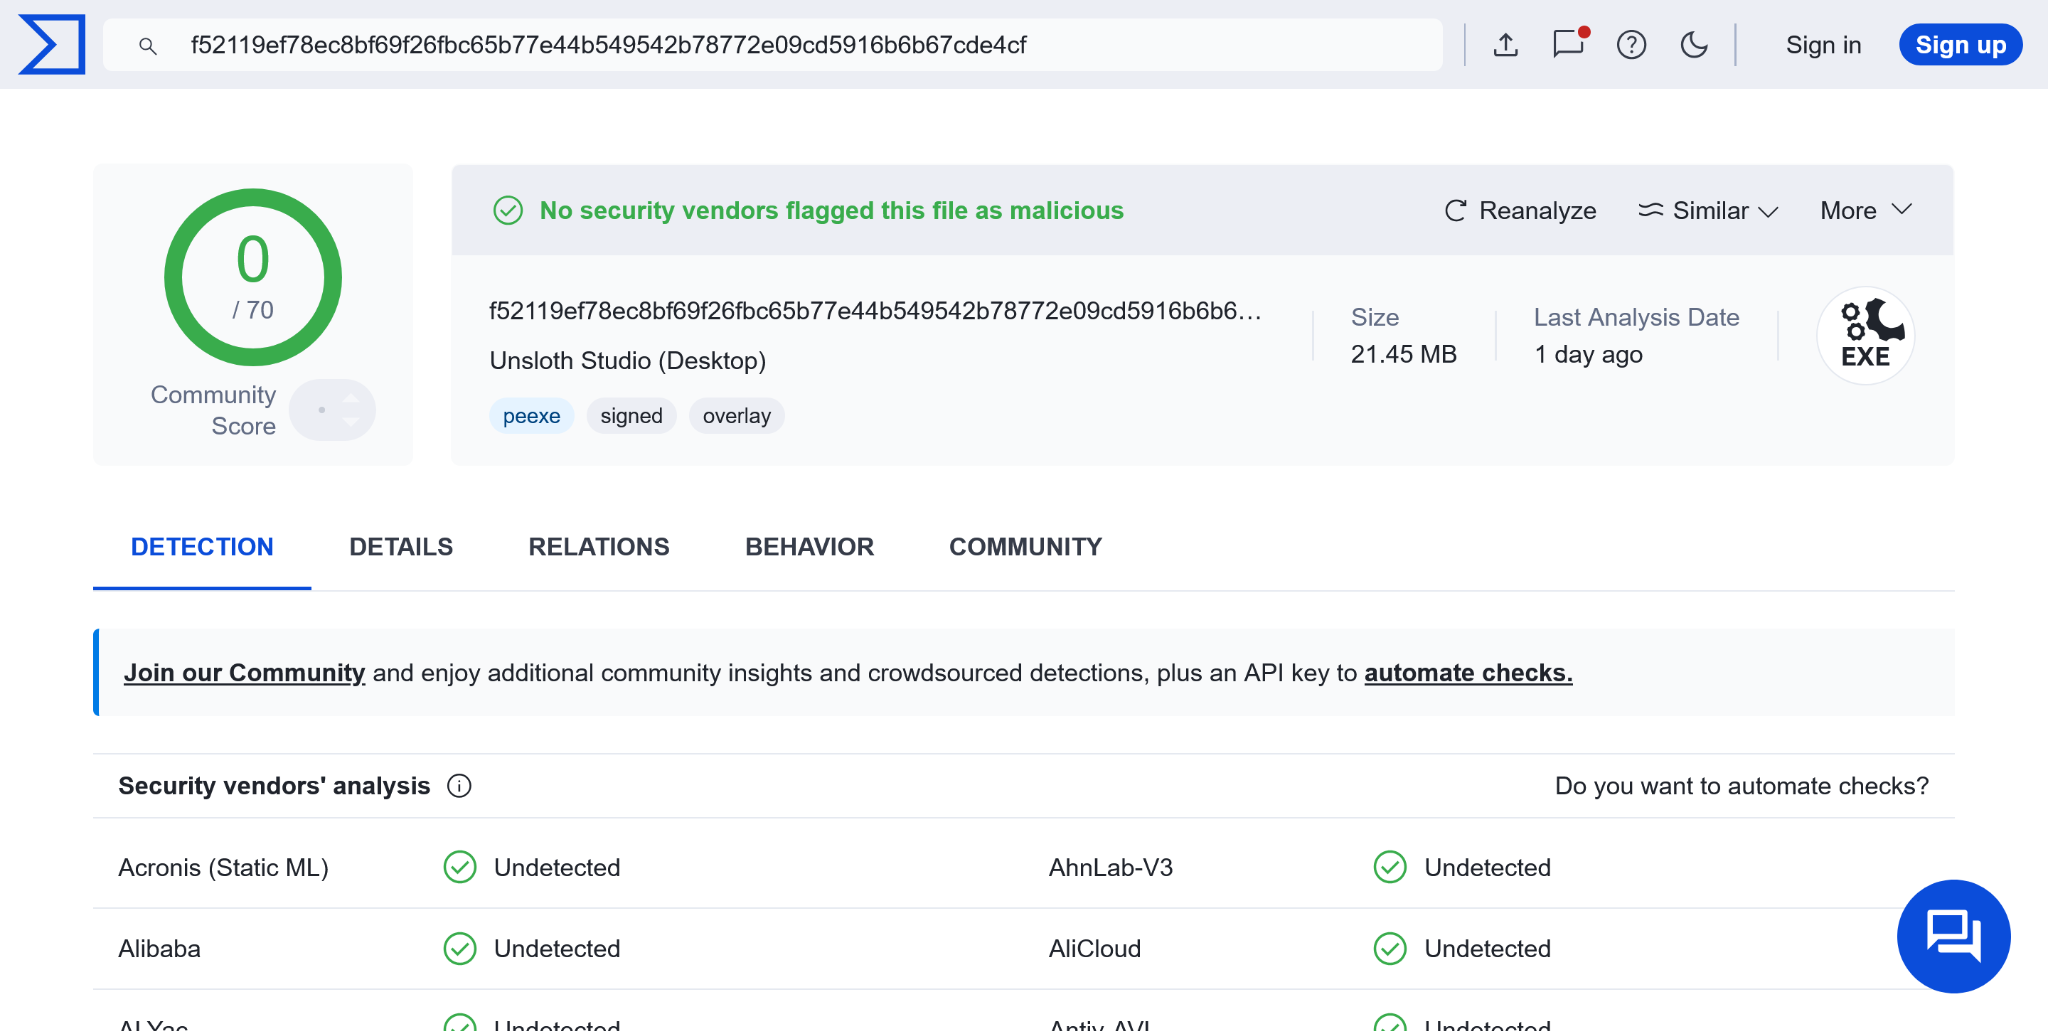
Alle Desktop-Releases werden mit VirusTotal gescannt.

<figure><img src="https://797013937-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FxhOjnexMCB3dmuQFQ2Zq%2Fuploads%2FbAF1S0JxrvtmGrArUIwf%2Fsecurity-10-virustotal.png?alt=media" alt="VirusTotal scan result for Unsloth Studio Desktop showing zero detections out of 70 vendors"><figcaption><p>Das bereitgestellte Beispiel für ein Desktop-Release zeigt zum Zeitpunkt des Scans 0 Erkennungen bei 70 Anbietern.</p></figcaption></figure>

### Bei Verwendung dieser Kontrollen

Sicherheitsprüfungen reduzieren das Risiko; sie stellen nicht sicher, dass ein Modell, eine Abhängigkeit, ein Codeausschnitt oder ein Release-Artefakt in jeder Situation sicher ist. Überprüfen Sie Code-Ausführungsanfragen sorgfältig, halten Sie Unsloth und seine Abhängigkeiten aktuell und verwenden Sie den am wenigsten freizügigen Genehmigungsmodus, der Ihren Anforderungen entspricht. Screenshots zeigen spezifische Beispiele; Scan-Ergebnisse gelten für die gezeigten Dateien oder Commits.


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.

Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:

```
GET https://unsloth.ai/docs/de/neu/studio/security.md?ask=<question>&goal=<user_goal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.